PHP schon wieder: Sicherheitsupdate vom 19. November 2026 – was Shopbetreiber jetzt tun
PHP hat am 19. November 2026 die Versionen 8.5.13, 8.4.28, 8.3.37 und 8.2.36 veröffentlicht. Was die Lücken bedeuten, wer betroffen ist und was Händler jetzt tun sollten.
Inhalt
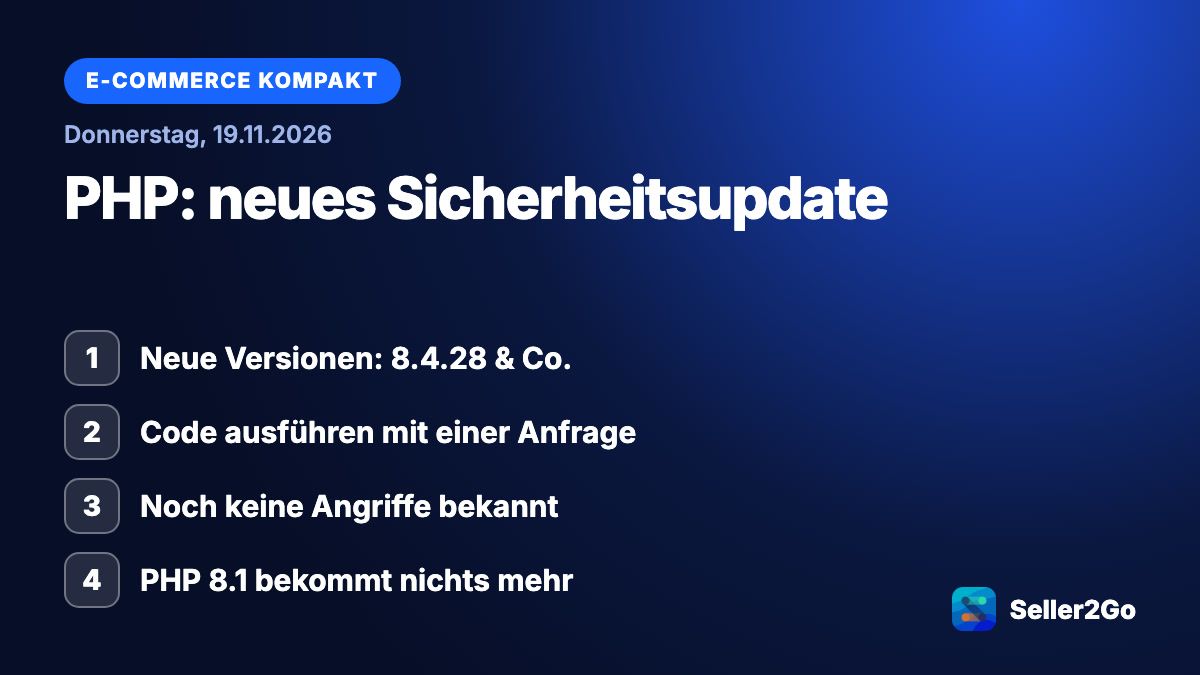
PHP hat am 19. November 2026 neue Versionen für alle unterstützten Zweige veröffentlicht: 8.5.13, 8.4.28, 8.3.37 und 8.2.36. Es ist das zweite Sicherheitsupdate in zwei Monaten – nach den kritischen Lücken vom Oktober. Viele Shopsysteme wie JTL-Shop, Shopware oder WooCommerce laufen auf PHP. Hier steht, was das Update schließt und was du jetzt tun solltest.
Die neuen Versionen
| Zweig | Neue Version | Geschlossene Lücken |
|---|---|---|
| PHP 8.5 | 8.5.13 | 17 |
| PHP 8.4 | 8.4.28 | 14 |
| PHP 8.3 | 8.3.37 | 13 |
| PHP 8.2 | 8.2.36 | 12 |
PHP schreibt zu allen vier Versionen: Alle Nutzer sollten aktualisieren. Im Oktober lautete die Formulierung noch, man solle „sofort“ aktualisieren.
Die schwerste Lücke: PHP-FPM
Die Lücke CVE-2026-129289 in PHP-FPM hat einen Schweregrad von 9,2 von 10 Punkten. Ein Angreifer kann damit ohne Anmeldung mit einer einzigen Anfrage Code auf dem Server ausführen. Dafür müssen aber zwei Bedingungen zusammenkommen:
- Der Webserver verwendet Verbindungen zu PHP-FPM wieder – etwa mit
fastcgi_keep_conn on;bei nginx oderenablereuse=onbei Apache. Bei beiden ist das standardmäßig ausgeschaltet. - Die Anwendung öffnet die Anfragedaten (
php://input), liest sie aber nicht bis zum Ende.
Seiten, die PHP als Apache-Modul (mod_php) betreiben, sind von den PHP-FPM-Lücken laut hol.org nicht betroffen.
Weitere Lücken
- CVE-2026-129474: betrifft nur PHP 8.5. In der Standard-Konfiguration für Produktivsysteme ist der Angriffsweg laut hol.org versperrt.
- CVE-2026-115560: betrifft die Anzeige des Upload-Fortschritts in Sessions. Das Update schaltet diese Funktion standardmäßig ab – Fortschrittsbalken beim Hochladen also nach dem Update testen.
- Dazu kommen kleinere Lücken, unter anderem bei signierten PHAR-Archiven und bei PHP-CGI.
Für dich heißt das: Auch wenn die schwerste Lücke nur bestimmte Einstellungen betrifft – spiel das Update ein und warte nicht, bis Angriffe bekannt werden.
PHP 8.1 und 8.2: Zeit für den Umstieg
PHP 8.1 und ältere Versionen haben am 19. November kein Update mehr bekommen. Für PHP 8.2 endet die Unterstützung am 31. Dezember 2026, danach gibt es keine Sicherheitsupdates mehr.
Für dich heißt das: Läuft dein Shop noch auf PHP 8.1 oder 8.2, plan jetzt den Umstieg auf 8.3 oder 8.4. Prüf vorher mit deiner Agentur oder deinem Shop-Anbieter, welche Versionen dein Shopsystem und deine Plugins unterstützen.
Was du jetzt tun solltest
- Hoster oder Agentur fragen, wann das Update eingespielt wird
- Bei gemanagtem Hosting: Ankündigungen des Hosters im Blick behalten
- Eigener Server: Update einspielen, PHP-FPM bzw. Apache neu starten, Kommandozeilen-PHP mitprüfen
- Wer nicht sofort aktualisieren kann: Wiederverwendung der FastCGI-Verbindungen abschalten, PHP-FPM-Port nie aus dem Internet erreichbar machen
- Linux-Pakete und Docker-Images kommen oft erst einige Tage später – bei Distributionen den Changelog prüfen, weil dort Versionsnummern oft gleich bleiben
- Nach dem Update: Upload-Funktionen im Shop testen
Quellen: php.net – Release-Ankündigungen (19.11.2026), hol.org – CVE-2026-129289 und das PHP-Update vom November 2026 (19.11.2026)
Hinweis: Diese Übersicht ersetzt keine Beratung durch deinen Hoster oder deine Agentur.